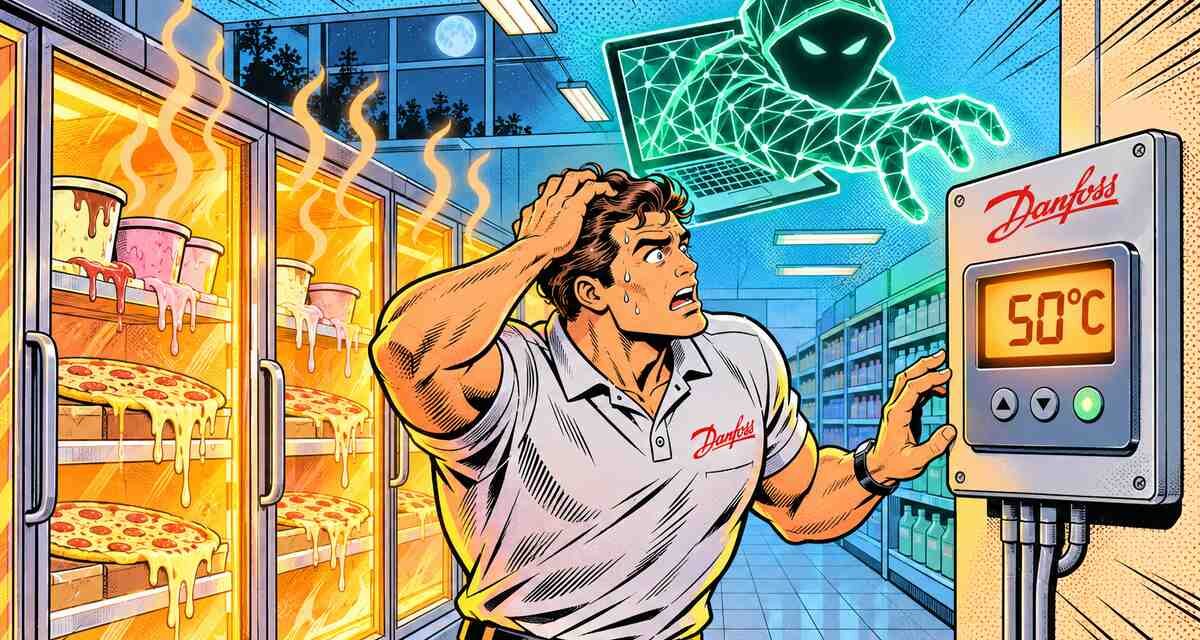
Der Kühltruhen-Hackerangriff auf europäische Supermärkte läuft seit dem 12. Oktober in zwei Wellen – und er trifft inzwischen auch etliche Märkte in Deutschland. Unbekannte stellen die Steuerzentralen von Kühl- und Tiefkühlanlagen nachts aus der Ferne auf Abtauen, die Regale erreichen bis zu 50 Grad, die Ware landet im Container. Die Täter nutzen dafür keinen Zero-Day-Exploit (eine noch unbekannte Sicherheitslücke), sondern einen offenen Internet-Zugang mit Standard-Login. Router, NAS-Speicher, Kameras, Drucker und Smart-Home-Zentralen in fast jedem Betrieb und Haushalt hängen mit demselben Fehler am Netz. Hier steht, wie der Angriff technisch abläuft und was du heute prüfen solltest.
Inhaltsverzeichnis
- 50 Grad im Tiefkühlregal: Was in 700 Supermärkten passiert ist
- Danfoss, Copeland, Dixell: Diese Steuerungen sind das Einfallstor
- Benutzer „admin“, Passwort: das Datum – so läuft der Angriff ab
- Wer steckt dahinter?
- Dein Router, dein NAS, deine Kamera: Warum das jeden trifft
- Fünf Schritte: So schützt du deine Geräte noch heute
Fasse den Artikel im Bullet-Stil zusammen.
50 Grad im Tiefkühlregal: Was in 700 Supermärkten passiert ist
In der Nacht auf den 12. Oktober schalteten Angreifer die Kühlsysteme von rund 700 Filialen in Frankreich in den Abtaumodus, wie 20 Minuten berichtet . Betroffen waren Intermarché, Carrefour, E.Leclerc und Coopérative U. Die Pariser Staatsanwaltschaft ermittelt; Premierminister Sébastien Lecornu beauftragte die Cyberbehörde ANSSI mit der Aufklärung. Ein Markt in der Normandie meldete 80 Grad in einzelnen Geräten. In mehreren Filialen kam es zu Schwelbränden, weil die Heizstäbe der Abtaufunktion stundenlang liefen.
Drei Wochen später, in der Nacht zum 3. November, folgte die zweite Welle: Belgien (rund 40 Delhaize-Filialen, dazu Carrefour, Spar und ein Ikea-Haus in Mons), Schweden (ICA, sieben Coop-Märkte), Irland, Estland, Luxemburg, Finnland und die Niederlande. In Deutschland meldete der Betreiber eines Rewe-Marktes in Raesfeld, die Steuerung sei auf Abtauen mit plus 50 Grad gestanden – Fleisch, Wurst, Käse und Tiefkühlpizza kamen in Säcke, berichtet der Berliner Kurier . Die Schäden gehen in die zweistelligen Millionen. Das BSI und andere europäische Behörden fordern Betreiber auf, Steuergeräte sofort vom öffentlichen Internet zu trennen.
Danfoss, Copeland, Dixell: Diese Steuerungen sind das Einfallstor
Ziel sind die zentralen Systemmanager, die in einem Markt alle Kühlstellen, Verdichter und Abtauzyklen steuern. Hauptziel ist der dänische Hersteller Danfoss. Das Unternehmen bestätigte gegenüber AFP, dass seine Modelle AK-SM 800 und AK-SC 355 betroffen sind, wie Facilities Dive berichtet . Beide sind abgekündigt: Der AK-SC 355 seit 2016, der AK-SM 800 seit Mai 2021. Für sie gibt es keine Sicherheitsupdates mehr. Dazu kommt das aktuelle Modell AK-SM 800A, wenn es mit veralteter Firmware läuft.
Die französische Cyberbehörde ANSSI nennt zusätzlich die Fernüberwachungssysteme XWEB von Copeland und Dixell (Dixell gehört zu Copeland, früher Emerson). Copeland bestätigte, dass bei der zweiten Welle XWEB-Controller angegriffen wurden, und verweist auf eine Schwachstelle in bereits eingestellten Geräten, so Cybersecurity Dive . Die Geräteverwaltungen sitzen in der Regel beim Kältetechnik-Dienstleister, nicht beim Händler: In Belgien lief der Zugriff über die Steuerungsanlagen des Dienstleisters Sabcobel, in Frankreich lagern die Ketten die Kältetechnik-Wartung komplett an Drittfirmen aus. Der Supermarkt hat keinen Zugriff auf die Steuerung.
Benutzer „admin“, Passwort: das Datum – so läuft der Angriff ab
Schritt 1 – Finden. Jeder dieser Systemmanager bringt einen eigenen Webserver mit, über den Techniker Temperaturen und Abtauzeiten per Browser einstellen. Hängt das Gerät ohne Firewall oder VPN am Internet, taucht es in Suchmaschinen für vernetzte Geräte wie Shodan oder Censys auf. Der Sicherheitsanbieter Claroty zählte im Sommer 2.765 offen erreichbare AK-SM-800A-Oberflächen weltweit, schreibt das Unternehmen in seinem Blog . Shodan listete am Tag des ersten Angriffs über 4.500 erreichbare Danfoss-Geräte, fast 60 Prozent davon in Frankreich. Censys fand zusätzlich rund 1.000 offene Danfoss-StoreView-Oberflächen. Die Zielliste liegt also öffentlich vor.
Schritt 2 – Anmelden. Die Anmeldung scheitert an nichts. Bei den abgekündigten Modellen reichen die Werkseinstellungen: Benutzername „admin“, Standardpasswort. Beim aktuellen AK-SM 800A kommt eine Design-Schwäche hinzu: Das Gerät akzeptiert anstelle des Admin-Passworts einen „Code of the day“ – einen achtstelligen Code, der sich aus dem aktuellen Datum ableitet. Das Forscherteam Team82 von Claroty hatte das im August 2026 unter dem Titel „Defrost the Food“ auf der DEF CON offengelegt, zusammen mit einer Command-Injection-Lücke in der Passwort-Änderungsfunktion, über die Angreifer Root-Rechte auf dem Controller bekommen (Command Injection: eingegebener Text wird vom Gerät als Systembefehl ausgeführt). Die US-Behörde CISA veröffentlichte dazu ein Advisory. Die drei Lücken tragen die Kennungen CVE-2025-41450 (Authentifizierungsumgehung), CVE-2025-41451 und CVE-2025-41452 (Command Injection und Konfigurations-Injektion). Mehrere Berichte, darunter eine Analyse von Aviatrix, führen dieselben Lücken als CVE-2024-41450 bis CVE-2024-41452 – mit identischen Beschreibungen und Verweisen auf denselben Claroty-Report. Welche Nummernreihe die NVD (National Vulnerability Database) tatsächlich führt, ist aus den Quellen nicht eindeutig zu klären; der Report „Defrost the Food“ und das Danfoss-Advisory bleiben die verlässlichen Referenzen. Danfoss lieferte den Patch mit Firmware R4.3.1 im August – zwei Monate vor dem Angriff.
Schritt 3 – Sabotieren. Nach dem Login brauchen die Angreifer keinen Exploit. Jede gewerbliche Kälteanlage taut täglich für rund zwei Stunden ab, damit die Verdampfer eisfrei bleiben; dafür laufen elektrische Heizstäbe. Die Täter setzen diesen Zyklus auf Dauerbetrieb, verlängern die Abtauzeit und stellen den Sollwert auf 50 Grad. Weil Abtauen ein regulärer Betriebszustand ist, löst das System keinen Temperaturalarm aus. Die Angriffe laufen nachts, wenn kein Personal im Markt ist; in Belgien waren die Techniker ab 1 Uhr im Einsatz. Morgens öffnet das Team die Truhen und bekommt warme Luft entgegen. Spuren hinterlässt ein Login über die reguläre Weboberfläche kaum.
In einem Newsletter vom Oktober 2025 dokumentierte Danfoss selbst Angriffe auf AK-SM-800-Systeme in 16 russischen und 40 israelischen Supermärkten aus dem Jahr 2022. Alle israelischen Anlagen hingen ohne Firewall oder VPN am Netz.
Wer steckt dahinter?
Bis heute hat sich niemand zum Kühltruhen-Hackerangriff bekannt. Es gab keine Lösegeldforderung, keine Datenabflüsse, keine Erpressung. Das unterscheidet die Fälle von Ransomware-Angriffen auf Händler wie 2025 bei Marks & Spencer oder Co-op in Großbritannien. Sicherheitsexperten diskutieren zwei Szenarien: staatlich gelenkte oder geduldete Akteure, die kritische Infrastruktur testen, oder Einzeltäter und kriminelle Gruppen, die mit öffentlich verfügbaren Werkzeugen ausprobieren, was geht. Das britische National Cyber Security Centre stellte fest, die französischen Anlagen seien direkt mit dem Internet verbunden gewesen und hätten Standardpasswörter genutzt, meldet AP .
Die Tatsache, dass Supermärkte in sieben Ländern in derselben Nacht betroffen waren, spricht für ein automatisiertes Vorgehen: Scan, Login-Versuch mit bekannten Zugangsdaten, Konfigurationsänderung – als Skript über die komplette Trefferliste. Deshalb sind die Täter schwer zu fassen: Sie nutzen eine Tür, die offen steht, und hinterlassen dabei kaum Spuren.
Dein Router, dein NAS, deine Kamera: Warum das jeden trifft
Wer keine Tiefkühlware verkauft, ist mit diesem Angriff trotzdem gemeint. Der Kühltruhen-Hackerangriff ist nur ein Beispiel, das gerade Schlagzeilen macht. Der eigentliche Fehler steckt in der Betriebsweise: Ein Gerät wird für den Fernzugriff ans Internet gehängt, der Admin-Zugang bleibt bei Werkseinstellung, Updates bleiben aus, und niemand im Betrieb fühlt sich zuständig, weil ein vielleicht Dienstleister die Technik eingerichtet hat. Diese Konstellation gibt es bei nahezu jedem Onlinehändler, jedem Gewerbebetrieb und in den meisten Privathaushalten.
Die Liste der Kandidaten ist lang: der DSL- oder Kabelrouter mit aktivierter Fernwartung, das NAS im Lager mit Freigabe nach außen, die IP-Kameras im Verkaufsraum, der Netzwerkdrucker mit Weboberfläche, das Etikettendruck-Gateway, der Barcode-Scanner-Server, die Zeiterfassung, die Alarmanlage, die Wärmepumpe, die Wallbox, die Photovoltaik-Steuerung, der Smart-TV im Büro und die Smart-Home-Zentrale zu Hause. Jedes dieser Geräte hat einen Admin-Zugang. Bei vielen lautet er ab Werk „admin/admin“, „admin/1234“ oder steht auf dem Aufkleber an der Unterseite. Und jedes Gerät, das von außen erreichbar ist, steht in Shodan – mit Hersteller, Modell und Firmware-Version.
Bei einem Onlinehändler sieht der Schaden anders aus: Zugriff auf das Warenwirtschaftssystem über den Router, Kundendaten vom NAS, Kamerabilder aus dem Lager, oder er wird Teil eines Botnetzes, das andere angreift. Haftungsrechtlich bleibt die Verantwortung beim Betreiber, auch wenn ein Dienstleister die Anlage installiert hat. Die DSGVO verlangt in Artikel 32 „geeignete technische und organisatorische Maßnahmen“ – ein Admin-Passwort aus dem Handbuch erfüllt diese Anforderung nicht.
Fünf Schritte: So schützt du deine Geräte noch heute
1. Inventur. Schreib alle Geräte mit Netzwerkanschluss auf – im Betrieb und zu Hause. Router, Switches, NAS, Kameras, Drucker, Kassensysteme, Zeiterfassung, Alarmanlage, Heizung, Wallbox, Solaranlage, Smart-Home-Hubs. Die Geräteliste im Router (unter „Netzwerk“ oder „Heimnetz“) zeigt alles, was eine IP-Adresse hat.
2. Admin-Zugang ändern. Bei jedem Gerät: Standardpasswort ersetzen, mindestens 16 Zeichen, pro Gerät ein eigenes, im Passwortmanager gespeichert. Wo möglich, einen neuen Admin-Benutzer mit eigenem Namen anlegen und den Werks-Account „admin“ deaktivieren oder löschen. Angreifer probieren den Benutzernamen „admin“ zuerst. Gibt es ihn nicht, laufen automatisierte Skripte ins Leere.
3. Fernzugriff abschalten. Prüfe in jedem Gerät, ob „Fernwartung“, „Remote Access“, „UPnP“, „Portweiterleitung“ oder „Cloud-Zugriff“ aktiv ist. Schalte alles ab, was du nicht brauchst. Brauchst du den Zugriff von außen, läuft er über ein VPN (verschlüsselter Tunnel ins eigene Netz, etwa WireGuard oder die VPN-Funktion der Fritzbox) mit Zwei-Faktor-Authentifizierung – nie über eine offene Weboberfläche. Das ist die Empfehlung von BSI, ANSSI und NCSC in dieser Woche.
4. Updates und Lebensende. Firmware auf jedem Gerät auf den aktuellen Stand bringen und automatische Updates aktivieren, wo es sie gibt. Geräte, für die der Hersteller keine Updates mehr liefert, vom Internet trennen oder ersetzen. Der Danfoss AK-SM 800 hatte seit 2021 keinen Patch mehr – und stand fünf Jahre später noch in hunderten Märkten am Netz.
5. Von außen prüfen. Gib deine öffentliche IP-Adresse bei Shodan (shodan.io) ein oder nutze den Port-Scan von Heise („Netzwerkcheck“). Was dort erscheint, sieht auch jeder Angreifer. Wenn ein Dienstleister deine Technik betreut, frag ihn schriftlich: Welche Geräte sind von außen erreichbar, mit welchem Login, wann war das letzte Update? Du bleibst der Verantwortliche, auch wenn er die Anlage eingebaut hat.
Die Supermärkte in Frankreich hatten alle Informationen vorliegen: Das Advisory von Claroty, den Patch von Danfoss, die Abkündigung von 2021. Sie haben nichts davon umgesetzt. Die Angreifer brauchten nur eine Liste. Diese Liste existiert auch für dein Netzwerk.