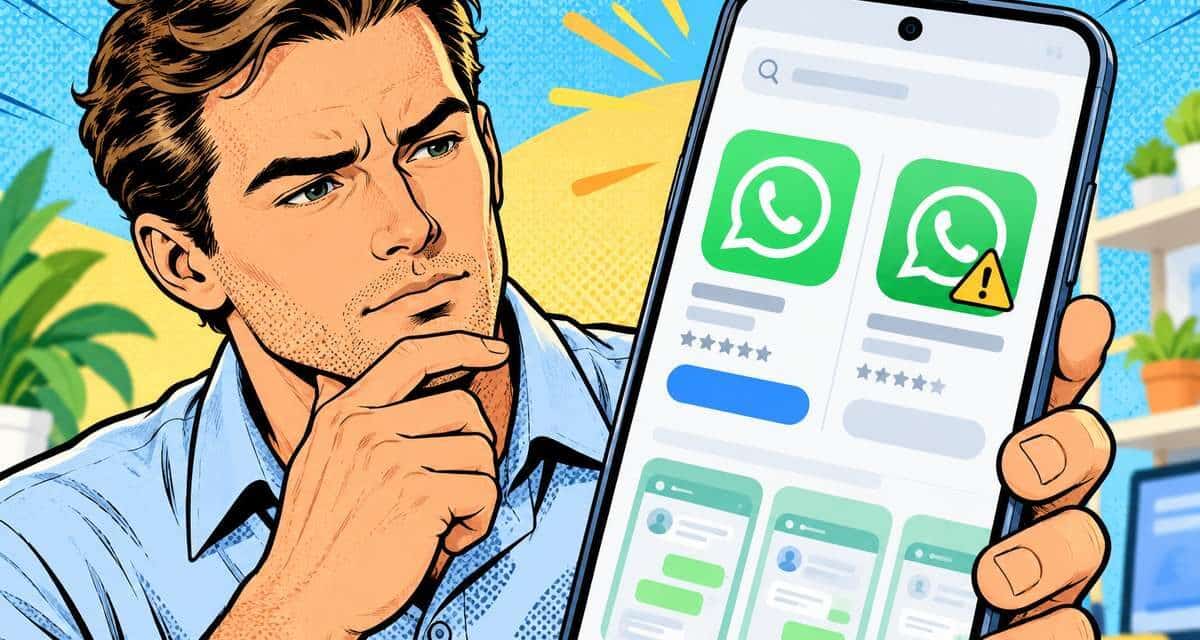
Eine gefälschte WhatsApp-App hat im Google Play Store einen Downloadstand von mehr als 500.000 erreicht. Sie übernahm Namen und Bildmaterial des Messengers und erschien nach einem Nutzerbericht auch als bezahlter Suchtreffer. Der Bayerische Rundfunk berichtet inzwischen von der Entfernung der Anwendung . Welche Funktionen die Kopie auf installierten Geräten ausführte und ob dabei Daten abflossen, ist öffentlich bislang nicht geklärt.
Inhaltsverzeichnis
Fasse den Artikel im Bullet-Stil zusammen.
Gefälschtes WhatsApp trat unter fremdem Anbieternamen auf
Das Technikportal Android Authority dokumentierte den Eintrag am 16. Oktober 2026 . Als Entwickler stand dort „Agment Assets sallu“. Laut dem Bericht war die Anwendung seit September im Store verfügbar. Der Eintrag verwendete Screenshots und Beschreibungstexte der offiziellen WhatsApp-App.
Ein auf Reddit veröffentlichter Screenshot zeigte die Kopie als gesponserten Treffer über dem Original. Android Authority konnte diese Platzierung bei eigenen Suchen auf dem Smartphone und im Web jedoch nicht reproduzieren. Bei diesen Abfragen erschien der offizielle Messenger zuerst. Die Angabe von mehr als 500.000 Downloads stammt aus dem Store-Eintrag; eine Zahl nachgewiesener Datendiebstähle lässt sich daraus nicht ableiten.
Early Access ermöglicht Feedback ohne öffentliche Rezensionen
Die Kopie nutzte dem Bericht zufolge offenbar Googles Early-Access-Programm. Darüber können Entwickler Anwendungen bereits vor ihrer regulären Veröffentlichung anbieten. Google erläutert in seiner Dokumentation , dass Nutzerfeedback zu Early-Access- und Beta-Apps nur der jeweilige Entwickler sehen kann. Öffentliche Rezensionen anderer Tester stehen damit als Informationsquelle nicht zur Verfügung.
Die Teilnahme am Programm ist für diesen Fall eine Vermutung des Technikportals. Eine öffentliche Bestätigung von Google liegt in den ausgewerteten Quellen nicht vor. Der im Originalbericht verlinkte Store-Eintrag der Kopie lieferte bei unserer Prüfung am 24. Oktober eine Fehlerseite. Der BR meldete die Entfernung am Vortag.
Die offizielle App nennt WhatsApp LLC als Entwickler
Im offiziellen Eintrag von WhatsApp Messenger
ist WhatsApp LLC als Anbieter angegeben. Die Android-App trägt den Paketnamen com.whatsapp. Dieser technische Bezeichner steht in der Adresse der Store-Seite hinter id= und unterscheidet die Anwendung von anderen Apps mit ähnlichem Namen oder Symbol.
Google prüft Apps nach eigenen Angaben vor der Bereitstellung im Play Store. Zusätzlich untersucht Google Play Protect installierte Anwendungen auf schädliches Verhalten . Der Schutz kann Warnungen ausgeben sowie erkannte schädliche Apps deaktivieren oder entfernen.
Was die Kopie auf Geräten ausführte, bleibt offen
Die vorliegenden Berichte enthalten keine technische Analyse des Programmcodes oder des Netzwerkverkehrs der Kopie. Deshalb lässt sich derzeit weder ein Zugriff auf Nachrichten noch der Diebstahl von Zugangsdaten oder das Nachladen weiterer Schadsoftware als festgestellte Funktion beschreiben. Auch die Zahl der tatsächlich aktiven Nutzer ist nicht bekannt.
Wer die Anwendung unter dem genannten fremden Anbieternamen installiert hat, sollte sie entfernen und das Gerät mit Play Protect prüfen. Der Scan lässt sich im Play Store über das Profilsymbol und „Play Protect“ aufrufen. Ein unauffälliges Prüfergebnis beantwortet jedoch nicht nachträglich, welche Daten eine zuvor installierte App bereits verarbeitet hat.