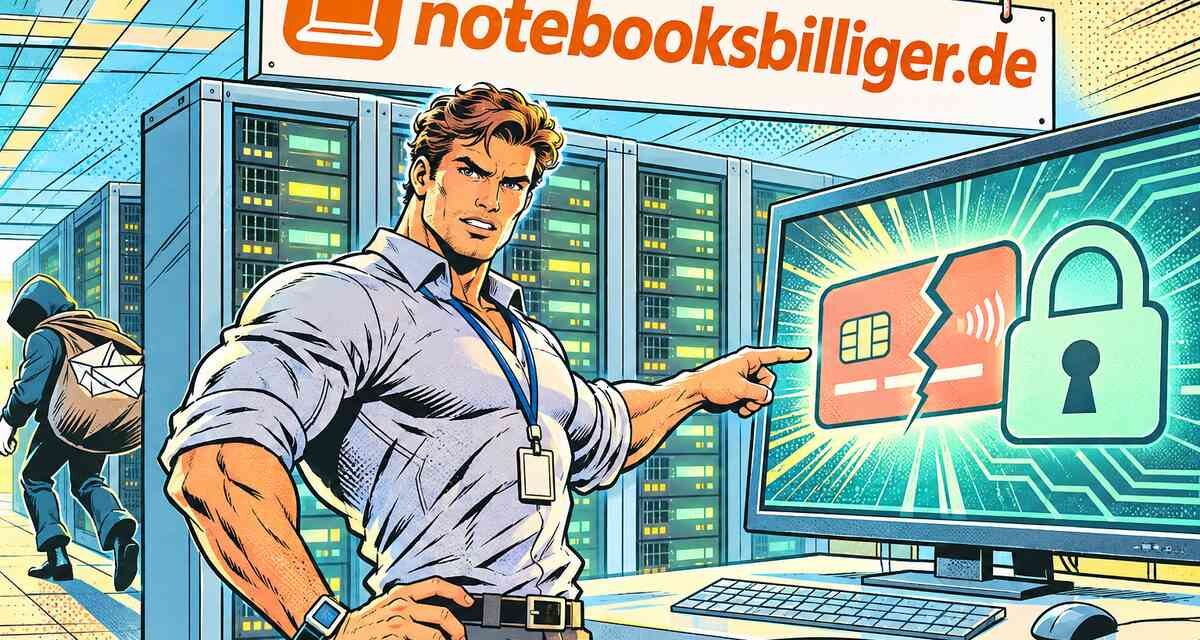
Der notebooksbilliger Cyberangriff trifft nach Unternehmensangaben eine mittlere fünfstellige Zahl von Kunden – darunter dürften auch Onlinehändler sein, die bei dem Sarstedter Versender Hardware einkaufen. Am 12. Oktober 2026 bemerkte die notebooksbilliger.de AG unbefugte Zugriffe auf Teile ihrer IT-Systeme. Seit dem 14. Oktober informiert das Unternehmen Betroffene per E-Mail, aktuell läuft eine weitere Benachrichtigungswelle. Nach derzeitigem Stand könnten E-Mail-Adressen, Namen, Anschriften und Bankverbindungen (IBAN) an die Täter gelangt sein. Passwörter und vollständige Kreditkartendaten sind laut NBB nicht betroffen.
Inhaltsverzeichnis
Fasse den Artikel im Bullet-Stil zusammen.
12. Oktober: Zugriff bemerkt, zwei Tage später die erste Kundenmail
notebooksbilliger.de bezeichnet die aktuelle E-Mail an Kunden als „vorsorgliche“ Benachrichtigung. Darin heißt es, Teile der IT-Systeme der notebooksbilliger.de AG seien „Ziel eines kriminellen Cyber-Angriffs geworden“. Den unbefugten Zugriff hat das Unternehmen nach eigenen Angaben am 12. Oktober 2026 bemerkt. Wann der Angriff begann und welche Systeme betroffen sind, nennt NBB nicht.
Die erste Rundmail an Kunden ging am Abend des 14. Oktober gegen 21:30 Uhr hinaus. Damals sprach NBB noch davon, dass Kundendaten betroffen sein „könnten“. Am 23. Oktober grenzte das Unternehmen auf Nachfrage von Security-Insider das Ausmaß erstmals ein: Betroffen sei eine mittlere fünfstellige Zahl von Personen. Einzelne Webseiten der Gruppe, darunter nullprozentshop.de, waren zu diesem Zeitpunkt noch eingeschränkt erreichbar.
IBAN ja, Passwort nein – welche Daten NBB nennt
NBB listet in der Benachrichtigung vier Datenkategorien auf: E-Mail-Adressen, möglicherweise Name und Anschrift sowie die Bankverbindung (IBAN), sofern Kunden per Lastschrift bezahlt haben. Nach derzeitigem Untersuchungsstand mit externen Experten lasse sich nicht ausschließen, dass diese Daten „in diesem Zuge an die Täter abgeflossen sind“. Einen bestätigten Abfluss nennt das Unternehmen bislang nicht.
Für Passwörter gibt NBB Entwarnung: Es lägen keine Hinweise vor, dass Zugangsdaten betroffen seien. Zu Kreditkarten schreibt das Unternehmen: „Vollständige Kreditkartennummern von Kunden oder zugehörige Sicherheitscodes werden in unseren Systemen nicht gespeichert und sind daher nicht betroffen.“
Eine IBAN allein ist kein Passwort. In Kombination mit Name und Anschrift reicht sie aber aus, um eine SEPA-Lastschrift (Einzug vom Konto ohne vorherige Freigabe durch den Kontoinhaber) auszulösen. Betroffene können eine nicht autorisierte Lastschrift nach § 675x BGB bis zu 13 Monate nach der Belastung zurückbuchen lassen, eine autorisierte innerhalb von acht Wochen ohne Angabe von Gründen.
Forensiker rund um die Uhr – was NBB bislang unternommen hat
„Sofort nach der Entdeckung haben wir Gegenmaßnahmen eingeleitet. Gemeinsam mit einem externen Spezialisten für IT-Forensik überwachen wir unsere Systeme rund um die Uhr und analysieren den Vorfall“, schreibt notebooksbilliger. Nach aktuellem Stand gebe es keine Anzeichen, dass Angreifer weiter aktiv seien. Die zuständige Datenschutzaufsichtsbehörde sei informiert, Strafanzeige sei erstattet. Die Untersuchungen dauern an.
Welches System der Angriff traf, sagt NBB nicht. Öffentlich dokumentiert ist die Technik dahinter aber: Laut einer Fallstudie von Pimcore stellt notebooksbilliger.de seinen Webshop auf Shopware 6 um und hat parallel das selbst entwickelte PIM- und DAM-System (Produktdaten- und Medienverwaltung) durch Pimcore X Enterprise ersetzt, umgesetzt mit der Osnabrücker Agentur basecom. Rund 500.000 Produkte, drei Millionen digitale Assets und 12.000 Produktattribute laufen über diese Plattform, die Produktdaten werden per Apache Kafka (Nachrichten-Warteschlange zwischen den Systemen) in den Shop synchronisiert. Für SAP-Großkunden betreibt NBB zusätzlich einen separaten OCI-Bestellshop auf Basis von CosmoShop , der Bestellungen an die Warenwirtschaft von NBB übergibt. Ob der Zugriff über den Shop, das PIM oder ein angebundenes Drittsystem erfolgte, bleibt offen.
Offen bleiben damit drei Punkte: der Angriffsweg, der Zeitraum vor dem 12. Oktober und die Frage, ob die IBANs tatsächlich kopiert wurden. NBB hat angekündigt, weitere Erkenntnisse mitzuteilen, sobald sie vorliegen.
Phishing im Namen der Bank – womit Betroffene jetzt rechnen müssen
Als konkrete Folge nennt NBB selbst Phishing (Betrugsnachrichten, die eine vertraute Absenderin vortäuschen). In der Kundenmail heißt es: „Betrüger könnten Nachrichten, Anrufe und Zahlungsaufforderungen erstellen, die echt wirken. Sie könnten in unserem Namen oder im Namen von bspw. Ihrer Bank oder einer Behörde auftreten oder versuchen, unberechtigte Abbuchungen von Ihrem Konto sowie Bestellungen oder Vertragsabschlüsse in Ihrem Namen zu veranlassen.“
NBB empfiehlt Betroffenen, Kontobewegungen in den kommenden Monaten genauer zu kontrollieren und unberechtigte Lastschriften sofort zurückzubuchen. Das Unternehmen erklärt zudem, per E-Mail, SMS oder Telefon niemals nach Passwörtern, PINs oder TANs zu fragen. Wer eine solche Anfrage erhält, hat es mit Betrügern zu tun.
Lastschrift als Risiko
Viele Onlinehändler kaufen Notebooks, Monitore und Zubehör bei NBB auf Rechnung oder per Lastschrift vom Firmenkonto. Liegt eine Benachrichtigung vor, gehört die Firmen-IBAN in die interne Prüfliste: Buchhaltung informieren, Lastschrifteingänge mehrere Monate abgleichen, Mitarbeiter vor Anrufen und Mails im Namen von NBB, Bank oder Behörden warnen.
Für Händler mit eigenem Shop zeigt der Fall den Ablauf einer Datenpanne nach der DSGVO: Meldung an die Aufsichtsbehörde innerhalb von 72 Stunden (Art. 33 DSGVO), Benachrichtigung der Betroffenen bei hohem Risiko (Art. 34 DSGVO). NBB hat beides nach eigenen Angaben getan. Wer Lastschrift als Zahlungsart anbietet, speichert IBANs – und trägt damit das Risiko, das NBB gerade abarbeitet. Drei Wochen nach dem Angriff weiß notebooksbilliger noch immer nicht, ob die IBANs wirklich abgeflossen sind – und die Kunden müssen so lange ihre Konten bewachen.