Tobit Cyberangriffe: Der Ahauser Software-Hersteller Tobit.Software meldet ein deutlich erhöhtes Aufkommen automatisierter Zugriffsversuche auf seine Systeme. Auf einigen Installationen des KI-Produkts SideKick konnten Unbefugte Chats mit KI-Agents starten. Ursache war eine Suchfunktion in der Plattform chayns, über die Agents vorübergehend auffindbar waren. Tobit hat die Lücke nach eigenen Angaben geschlossen, die unautorisierten Nutzer entfernt und betroffene Kunden direkt informiert. Rund 2.000 Partner im deutschsprachigen Raum setzen die Tobit-Lösungen bei Unternehmen, Kommunen und Organisationen ein.
Inhaltsverzeichnis
Fasse den Artikel im Bullet-Stil zusammen.
Tobit Cyberangriffe: Fremde chatten auf Kundenkosten mit KI-Agents
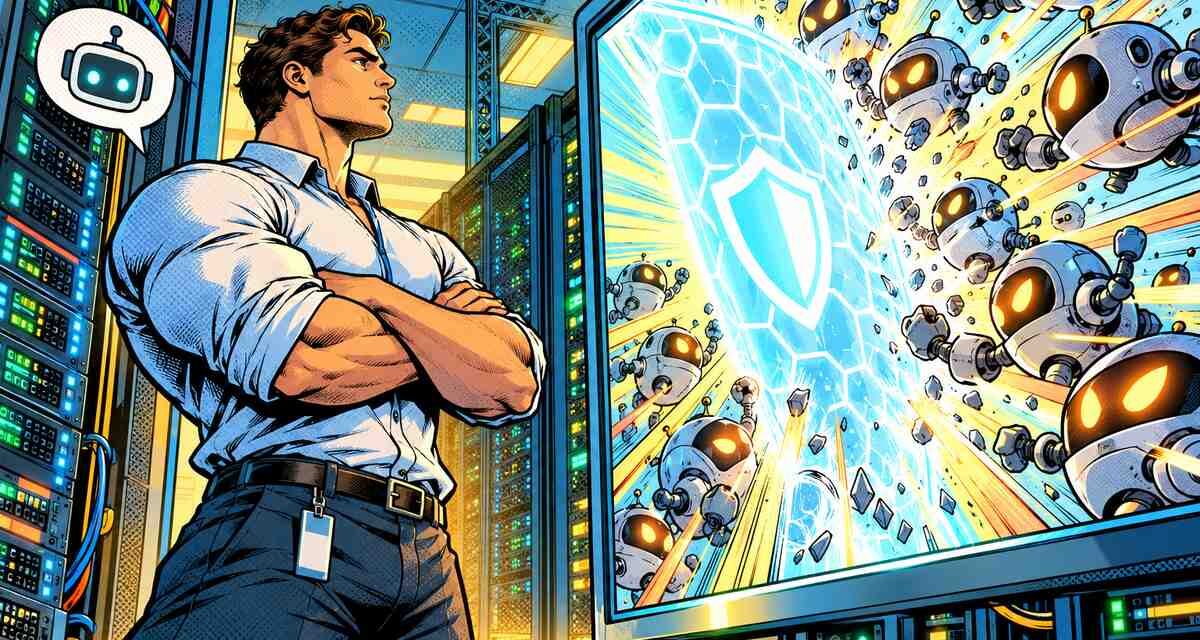
In einem Statement vom Wochenende beschreibt Tobit.Software den Vorfall. Die eigenen Produkte seien von den aktuellen Sicherheitslücken in PHP-Systemen nicht betroffen. Dennoch registrierten die Systeme des Unternehmens ein deutlich erhöhtes Aufkommen automatisierter Zugriffsversuche auf seine Dienste.
Dabei gelang es Unbefugten auf einigen SideKick-Installationen, Chats mit Agents zu starten. SideKick ist das KI-Ökosystem von Tobit für Unternehmen und Organisationen, das wahlweise in der Cloud oder auf eigenen Servern (On-Premise) läuft. Als Ursache nennt Tobit eine Suchfunktion in chayns, über die Agents vorübergehend auffindbar waren. Diese Möglichkeit sei inzwischen unterbunden. Die unautorisierten Nutzer wurden entfernt. Verbrauchte Credits (das Guthaben, mit dem KI-Anfragen in SideKick abgerechnet werden) hat Tobit den betroffenen Instanzen gutgeschrieben.
Nach aktuellem Stand wurden laut Tobit weder persönliche Daten abgegriffen noch Systeme beschädigt. „Unsere Sicherheitssysteme haben die Aktivitäten frühzeitig erkannt und gemeldet“, erklärt Patrick Janning, Leiter Core Development bei Tobit.Software. „Wir konnten die Angriffspunkte schnell schließen und die Angreifer blockieren. Gemeinsam mit unseren Security-Partnern haben wir zusätzliche Maßnahmen ergriffen und arbeiten weiter daran, die Sicherheit zu erhöhen.“
Betroffene Kunden informiert – Dienste teils eingeschränkt
Die betroffenen Kunden habe Tobit.Software umgehend und direkt informiert. „Vernetzte Systeme stehen heute dauerhaft unter Druck, das ist leider zunehmend Alltag“, so Janning. „Transparenz ist wichtig. Kunden brauchen verlässliche Partner, die offen sagen, was Sache ist.“
Die Angriffe seien nach aktuellem Stand eingedämmt. Durch die zusätzlichen Schutzmaßnahmen könne es vorübergehend zu Einschränkungen bei einzelnen Diensten oder Schnittstellen kommen. Betroffene sollen sich direkt an den Tobit-Support wenden. Seit dem 1. September ist eine eigene SideKick-Instanz auch Bestandteil von TeamDavid, dem Tobit-Server für Kommunikation und Zusammenarbeit. Diese Instanz bleibt laut Tobit inaktiv und ohne Datenzugriff, bis der Administrator sie freischaltet.
CEO Groten: „Habe die Warnungen für Marketing gehalten“
Tobit-CEO Ludwig Groten äußerte sich auf LinkedIn zu der Woche. „Ich habe die Warnungen der KI-Anbieter immer für Marketing gehalten. Diese Woche wurde ich eines Besseren belehrt“, schreibt er. So etwas habe er bisher nicht erlebt: „Bottraffic in Mengen, die wir so nicht kannten und strukturierte Angriffsversuche auf all unsere Systeme und Endpunkte.“
Groten beschreibt einen Wandel bei den Angriffen. Früher sei ein Hackerangriff „fast etwas Persönliches“ gewesen, mit Zeitaufwand und oft persönlichen Motiven. Heute laufe alles automatisiert und in anderen Maßstäben: „Es gibt keine Nähe, keine Absicht, kein klares Ziel, keine Motive. Es wird einfach alles angegriffen, was erreichbar ist, rund um die Uhr und in einer Masse, die es vorher nicht gab.“ Sein Fazit: „Cyberangriffe waren noch nie so günstig, einfach und effektiv wie heute.“